

.png) 2 week_ago
38
NE LAISSER PAS LE 5G DETRUIRE VOTRE ADN Protéger toute votre famille avec les appareils Quantiques Orgo-Life® Publicité par Adpathway
Des pirates ont détourné le compte Reddit vérifié de HBO Max pour lancer une vague de publicités malveillantes, en s’appuyant sur la technique ClickFix pour piéger les utilisateurs Mac et Windows.
Cinq vagues de publicités sponsorisées ont déferlé sur Reddit en l’espace de 48 heures, mettant en danger tous les fans de HBO Max qui les ont croisées sur la plateforme.
Au total, 108 annonces malveillantes ont été diffusées depuis u/hbomax, le compte officiel et vérifié de la plateforme de streaming.
L’alerte a été donnée par un utilisateur, qui a repéré l’une de ces publicités. L’affaire a ensuite été documentée conjointement par les chercheurs d’ADAMnetworks et de HudsonRock, qui ont publié leurs conclusions le 13 septembre 2026.
Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
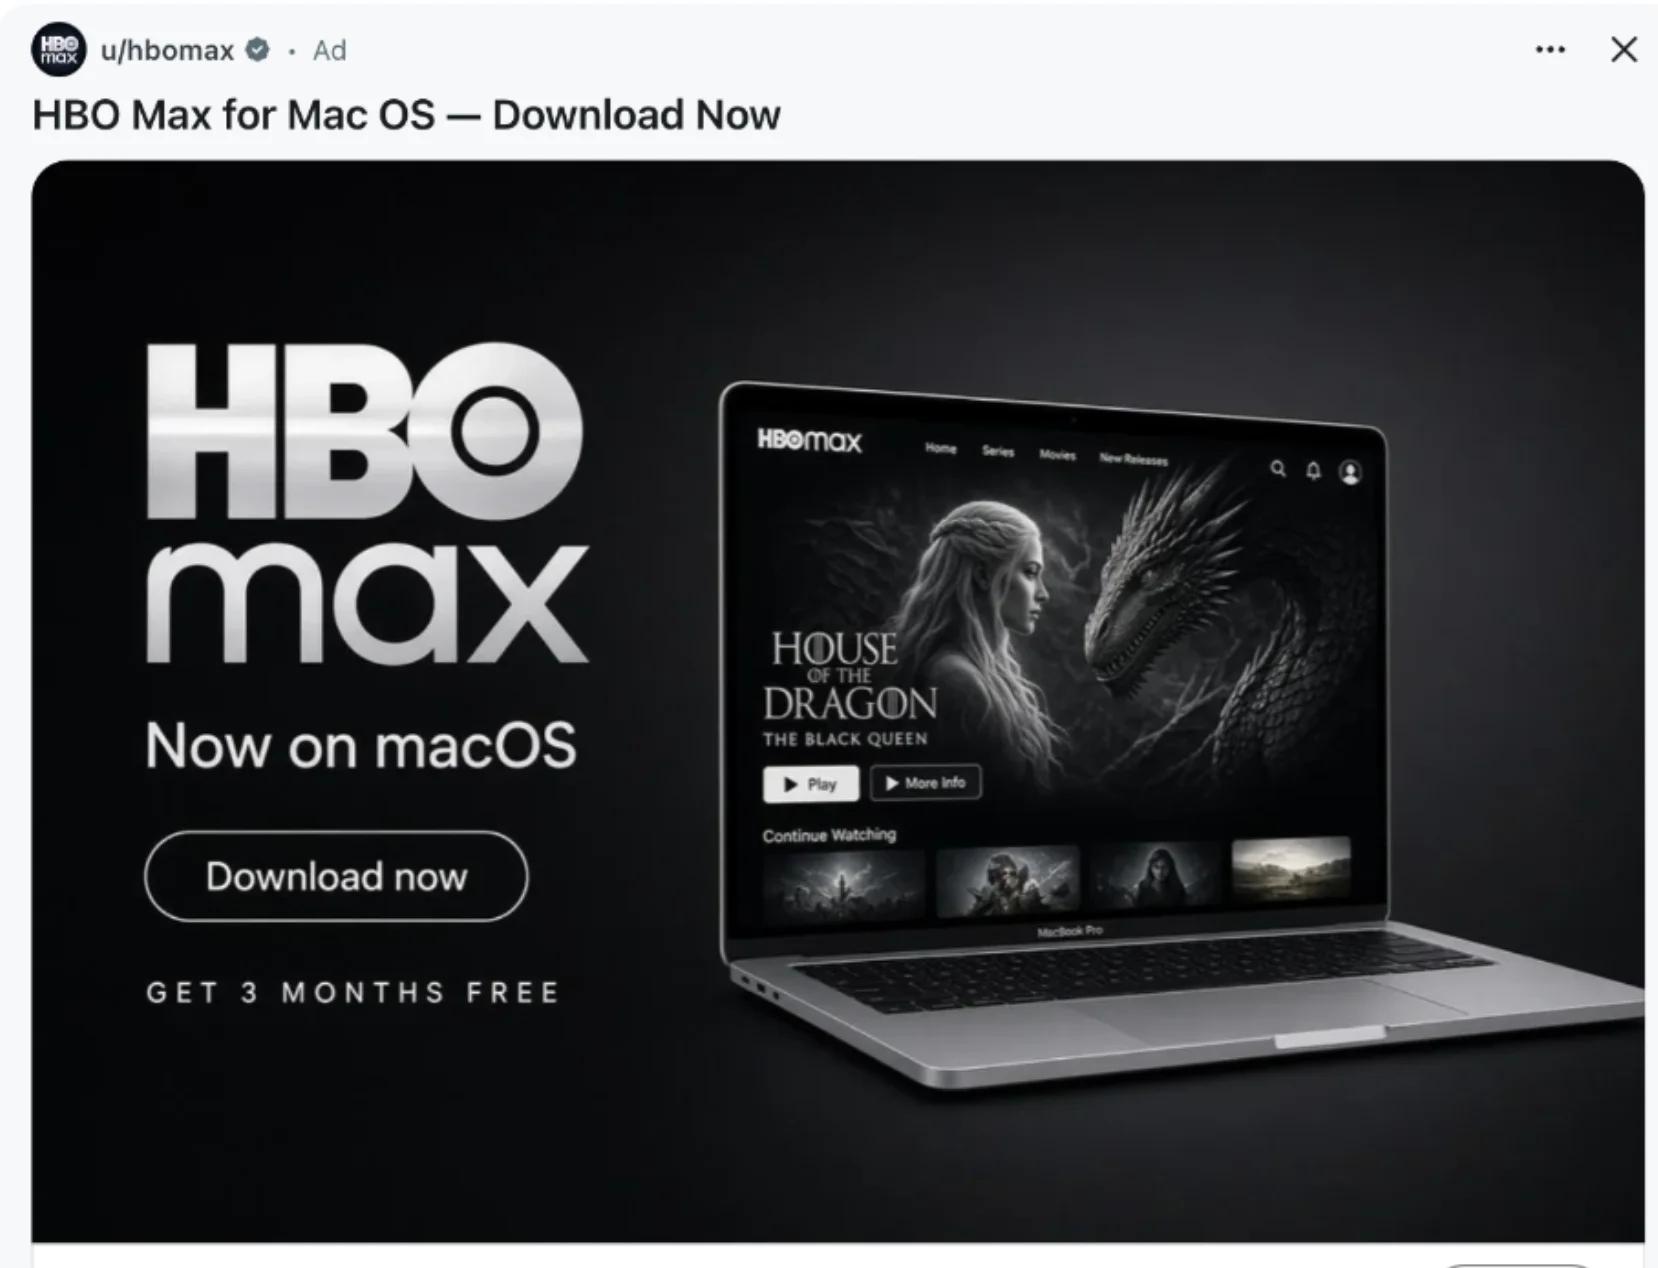
Selon leur enquête, les annonces faisaient la promotion d’une application HBO Max native pour macOS (qui n’existe pourtant pas) et redirigeaient vers un faux site imitant l’identité visuelle officielle du service.
Le piège ClickFix
Plutôt que d’exploiter une faille technique, l’attaque misait sur la manipulation.
En cliquant sur le bouton de téléchargement du faux site, les internautes tombaient sur une fenêtre ClickFix : une simple invite leur demandant de copier une commande, d’ouvrir le Terminal (sur Mac) ou un équivalent Windows, puis de la coller et de l’exécuter.
En procédant ainsi, c’est la victime elle-même qui lance le programme malveillant, contournant du même coup une bonne partie des protections censées bloquer un téléchargement suspect.
L’objectif final : pousser la victime à télécharger un infostealer pour voler identifiants, données de navigateur, messages et informations de portefeuilles de cryptomonnaie.
Sur Windows, une partie du trafic malveillant était même déguisée en connexions Facebook pour échapper à la détection.
Publicités suspendues, ampleur encore floue
Une fois informée de la situation, Reddit a suspendu les publicités liées au compte compromis. Warner Bros., propriétaire de HBO Max, a été contacté pour réagir à cet incident, sans réponse à ce jour.
Ni Reddit ni les chercheurs n’ont communiqué de détails concernant le nombre d’utilisateurs ayant réellement cliqué sur ces publicités et exécuté la commande piégée.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !





.jpg)


 French (CA)